Хакерські атаки на понад 100 водогонів США: підтвердження CISA

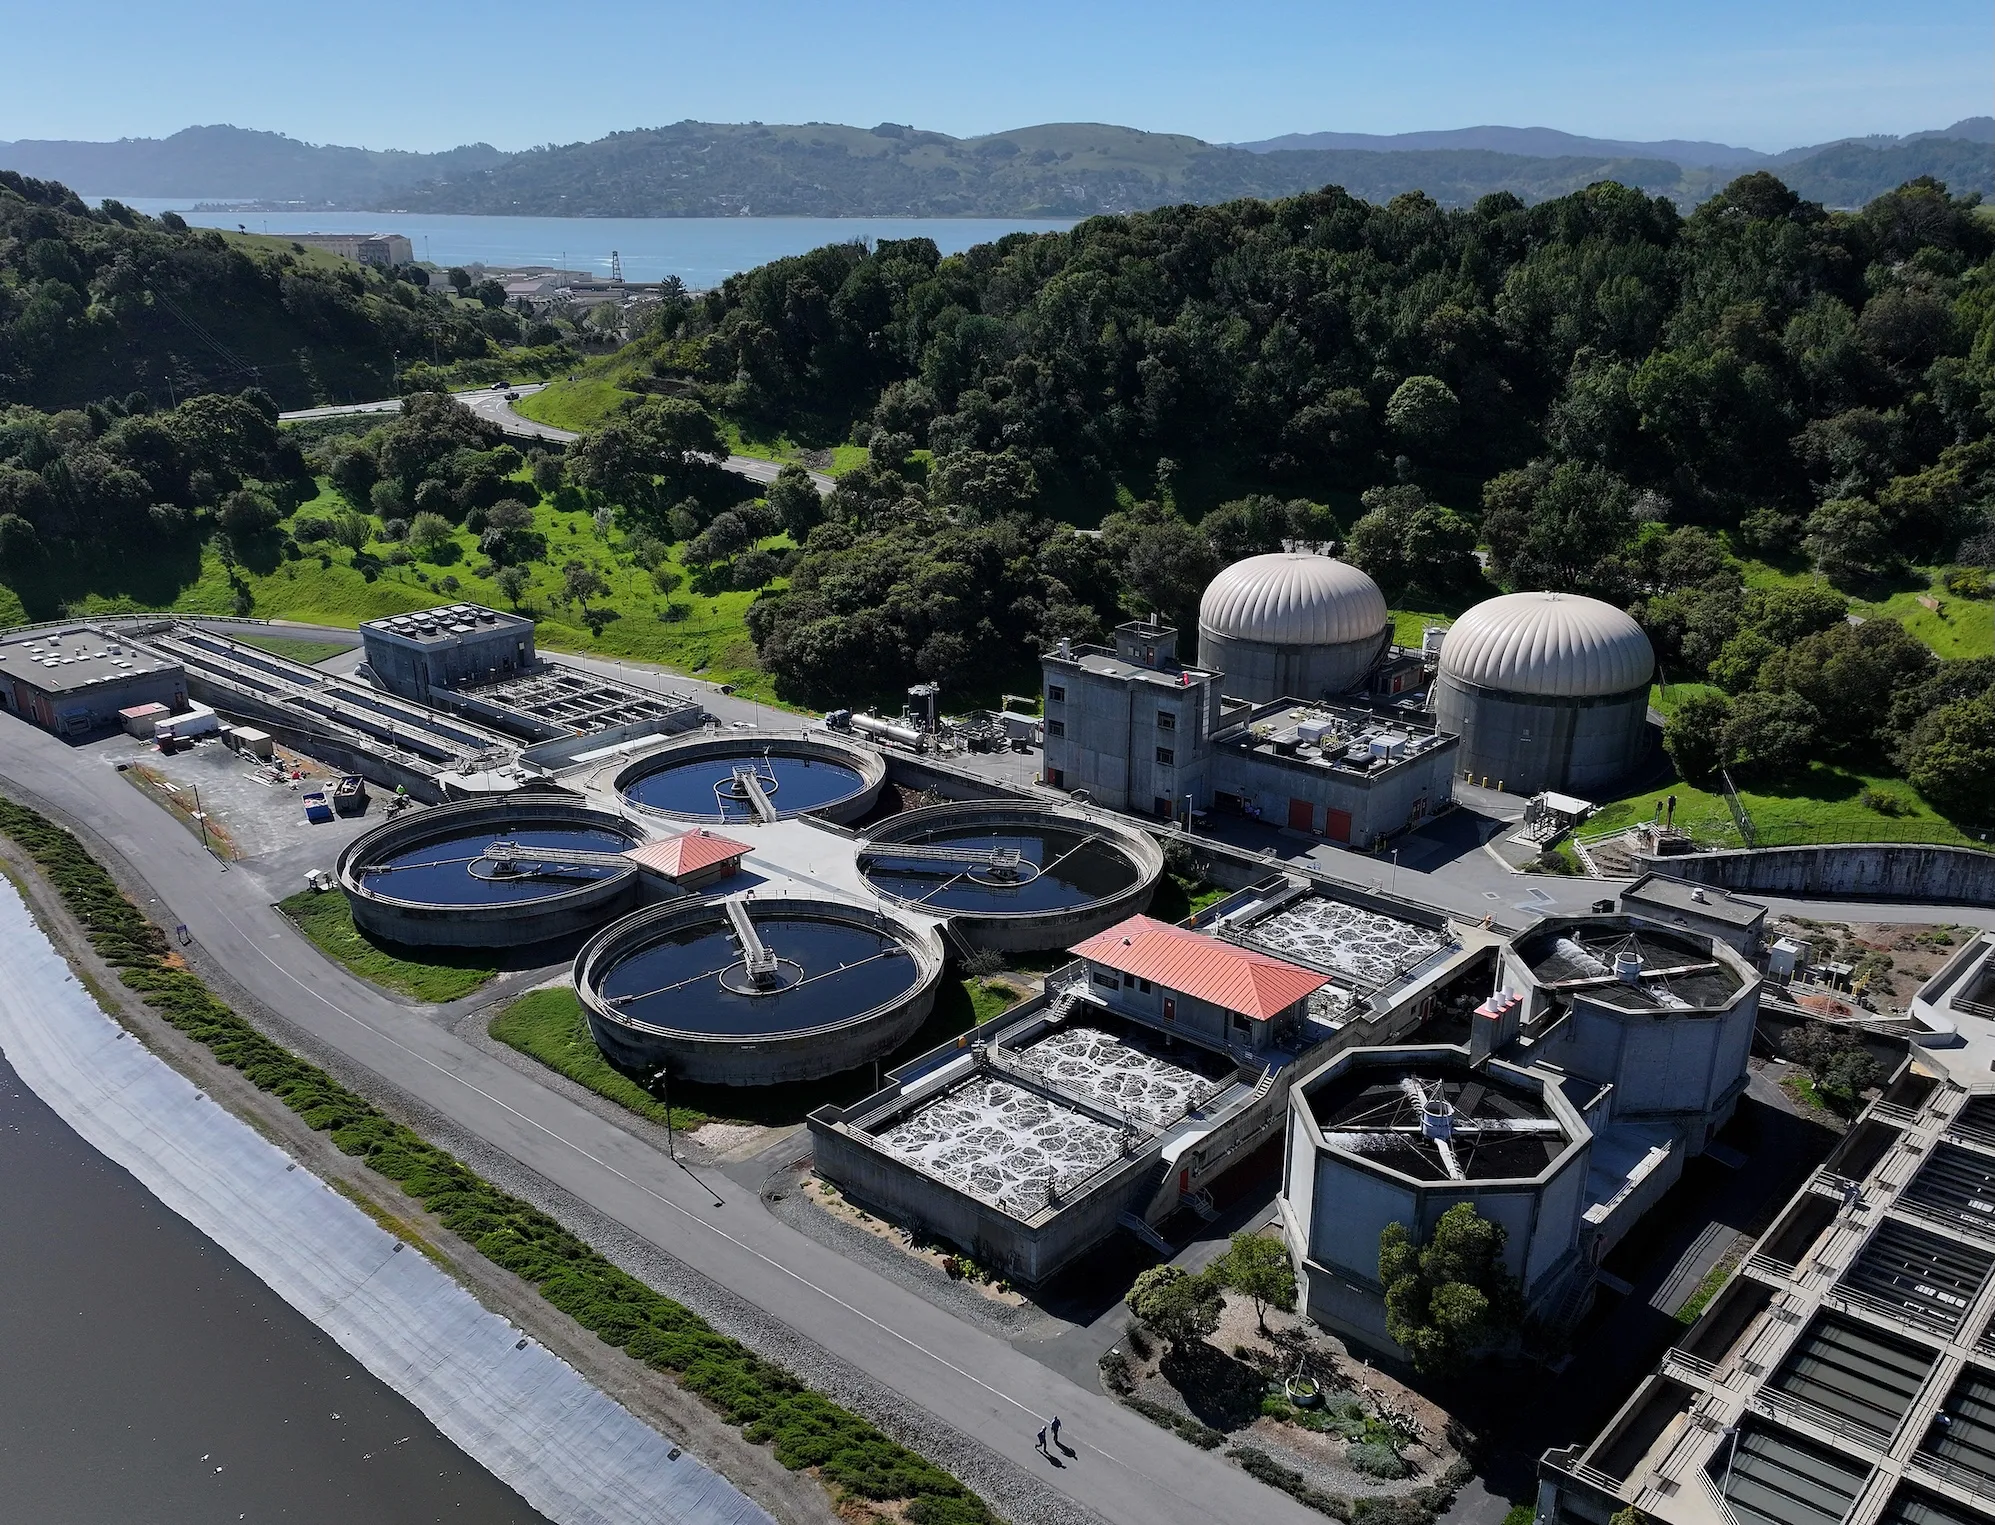
Американське агентство з кібербезпеки CISA повідомило про кібератаки, спрямовані проти понад 100 систем водопостачання та водовідведення США, підключених до Інтернету. Це сталося на тлі хвилі хакерських атак на американську критичну інфраструктуру.
Масштаб уражених систем дає нове уявлення про розмах поточних кібератак на постачальників води в Мічигані, Міннесоті та щонайменше п’яти інших штатах.
Федеральне агентство, яке відповідає за кіберзахист та охорону критичної інфраструктури, заявило в консультативному висновку, що атаки переважно спрямовані на програмовані логічні контролери (ПЛК), які використовуються для керування фізичними системами та обладнанням на підприємствах водопостачання, енергетичних системах та інших об’єктах критичної інфраструктури.
Останніми тижнями хакери націлювалися на ПЛК від різних виробників, зокрема Rockwell, Schneider Electric, а останнім часом — Siemens. CISA раніше повідомляло, що кібератаки частково використовують інструменти штучного інтелекту, які базуються на загальнодоступній інформації для розробки скриптів, здатних уражати вразливі ПЛК Siemens.
Хоча вторгнення мали незначний вплив на постачання питної води чи відведення стічних вод до місцевих громад, вони призвели до збоїв та перебоїв у роботі, поки служби реагування розслідували інциденти. CISA раніше повідомляло, що деякі з вторгнень дозволили хакерам модифікувати уражені ПЛК для вимкнення процесів зупинки та сигналізації, що потенційно створювало «небезпечні умови» без повідомлення операторів.
Багато з уражених громад розташовані в сільській або ізольованій місцевості, де збій у системах критичної інфраструктури може зачепити велику кількість людей.
Згідно з повідомленнями, що посилаються на високопосадовців США, американська розвідка вважає, що Іран, ймовірно, стоїть за цими переважно випадковими атаками на постачальників води, можливо, як відповідь на війну, яку ведуть США та Ізраїль проти Ірану. Однак посадовці утримуються від конкретних звинувачень.
Ці вторгнення викликали ширші побоювання щодо кібербезпеки та стійкості критичної інфраструктури по всій території Сполучених Штатів.
Останніми роками американські чиновники попереджали, що хакери, які працюють на Китай, розміщували руйнівне програмне забезпечення на об’єктах критичної інфраструктури, готове до активації як відволікаючий маневр у разі прогнозованого китайського вторгнення на Тайвань. Росія також пов’язується з низкою кібератак на постачальників води, а також на електро- та енергетичні мережі по всій Європі як частина зростаючої кампанії, яка, як вважається, спрямована на випробування НАТО.
Оригінал статті: techcrunch.com