ClickFix: нова схема злому, що змушує користувачів Mac і Windows зламувати себе

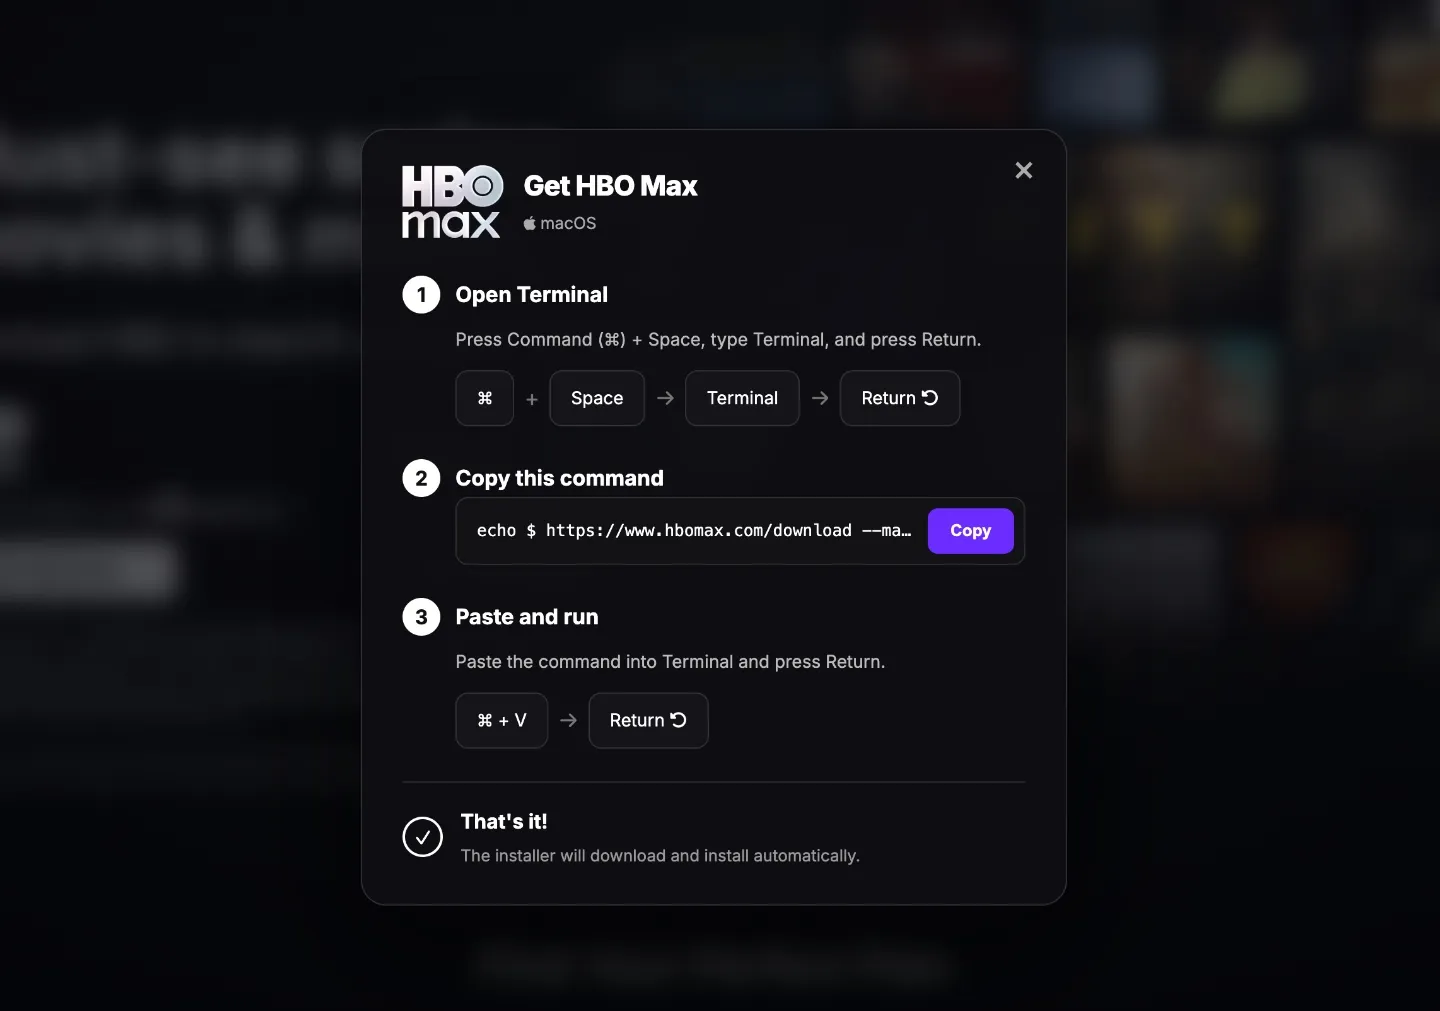
Якщо протягом останнього тижня ви натискали на рекламу HBO Max на Reddit, варто перевірити свій комп’ютер на наявність шкідливого програмного забезпечення.
Так звані атаки “ClickFix” швидко стали однією з найактуальніших кіберзагроз 2026 року, вони стають все більш витонченими та частіше компрометують пристрої користувачів. До нещодавнього часу атаки ClickFix були рідкістю та використовували людей, які шукали швидкі технічні рішення в Інтернеті. Відтоді вони перетворилися на масштабні міжнародні зусилля з метою зламу комп’ютерів користувачів.
Атаки включають фейкові вебсайти або легітимні сайти, які були зламані. На таких сайтах відображається повідомлення, схоже на CAPTCHA або прапорець антивірусного захисту. Після натискання з’являється запит, який просить користувача виконати “перевірку” для продовження. Користувачеві надаються інструкції скопіювати та вставити рядок тексту в командний рядок Windows (Command Prompt) або програму Термінал на macOS.
Як тільки користувач натискає Enter, він несвідомо та миттєво встановлює на свій комп’ютер шкідливе програмне забезпечення, яке краде інформацію. Це програмне забезпечення здатне негайно викрадати паролі, дані доступу до активних облікових записів та криптогаманці. Оскільки користувач працює в терміналі комп’ютера, який дозволяє йому взаємодіяти безпосередньо з операційною системою за допомогою текстових команд, багато з цих атак обходять антивірусні програми та засоби безпеки.
Дослідники безпеки заявляють, що остання кампанія ClickFix, яку вони спостерігали, включала розміщення хакерами фейкових оголошень на Reddit. Ці оголошення посилалися на сторінку, яка виглядала як HBO Max, але містила приманку ClickFix, яка змушувала користувачів самостійно компрометувати свої пристрої. За даними дослідників безпеки з Hudson Rock та ADAMnetworks, а також з обговорень на субреддіті кібербезпеки Reddit, хакери зламали офіційний обліковий запис HBO Max на Reddit, який потім використовувався для публікації сотень фейкових, але правдоподібних оголошень на сайті новин.
Невідомо, скільки людей натиснули на ці фейкові оголошення та скільки з них зрештою було скомпрометовано. Warner Brothers Discovery, якій належить HBO, не відреагувала на запит щодо коментарів.
Reddit повідомив TechCrunch, що компанія “нещодавно дізналася, що обліковий запис HBO Max, авторизований для розміщення реклами на Reddit, був скомпрометований і використовувався для запуску реклами зі шкідливими посиланнями”. Компанія заблокувала обліковий запис та видалила оголошення. На запитання про кількість користувачів, які були цілями атак або натиснули на шкідливі оголошення, Reddit не надав інформації.
Хоча для розробників є звичайним запускати однорядкові фрагменти коду в терміналі комп’ютера, для звичайних користувачів менш поширеним є використання Command Prompt або PowerShell у Windows, або Терміналу в macOS. Компанії, які керують парком комп’ютерів з Windows, можуть заблокувати доступ до цих функцій по всьому домену, щоб запобігти їх експлуатації, за словами дослідника безпеки Кевіна Бомонта.
Як зазначено в Ars Technica, інструмент для користувачів Mac під назвою BlockBlock також може захистити від атак, які намагаються обманом змусити користувачів Apple зламати власні пристрої.
Оновлено: додано коментар від Reddit.
За матеріалами: techcrunch.com